
exploit_agent: Google lần đầu phát hiện AI tự phân tích bản vá và khai thác lỗ hổng bảo mật
Báo cáo của Nhóm Tình báo Mối đe dọa Google ngày 16/11 ghi nhận hệ thống LLM tự động hóa quá trình tìm và khai thác lỗ hổng và rút ngắn thời gian tấn công.
Nhóm Tình báo Mối đe dọa của Google (GTIG) cho biết lần đầu phát hiện các đối tượng dùng hệ thống dựa trên mô hình ngôn ngữ lớn (LLM) để tự động hóa toàn bộ quá trình tìm kiếm và khai thác lỗ hổng, không cần con người điều khiển từng bước. Thông tin nằm trong báo cáo công bố ngày 16/11. Đây là bước chuyển đáng chú ý, khi AI không còn chỉ hỗ trợ tin tặc viết mã hay tra cứu thông tin mà đã tự thực hiện nhiều công đoạn tấn công liên tiếp.
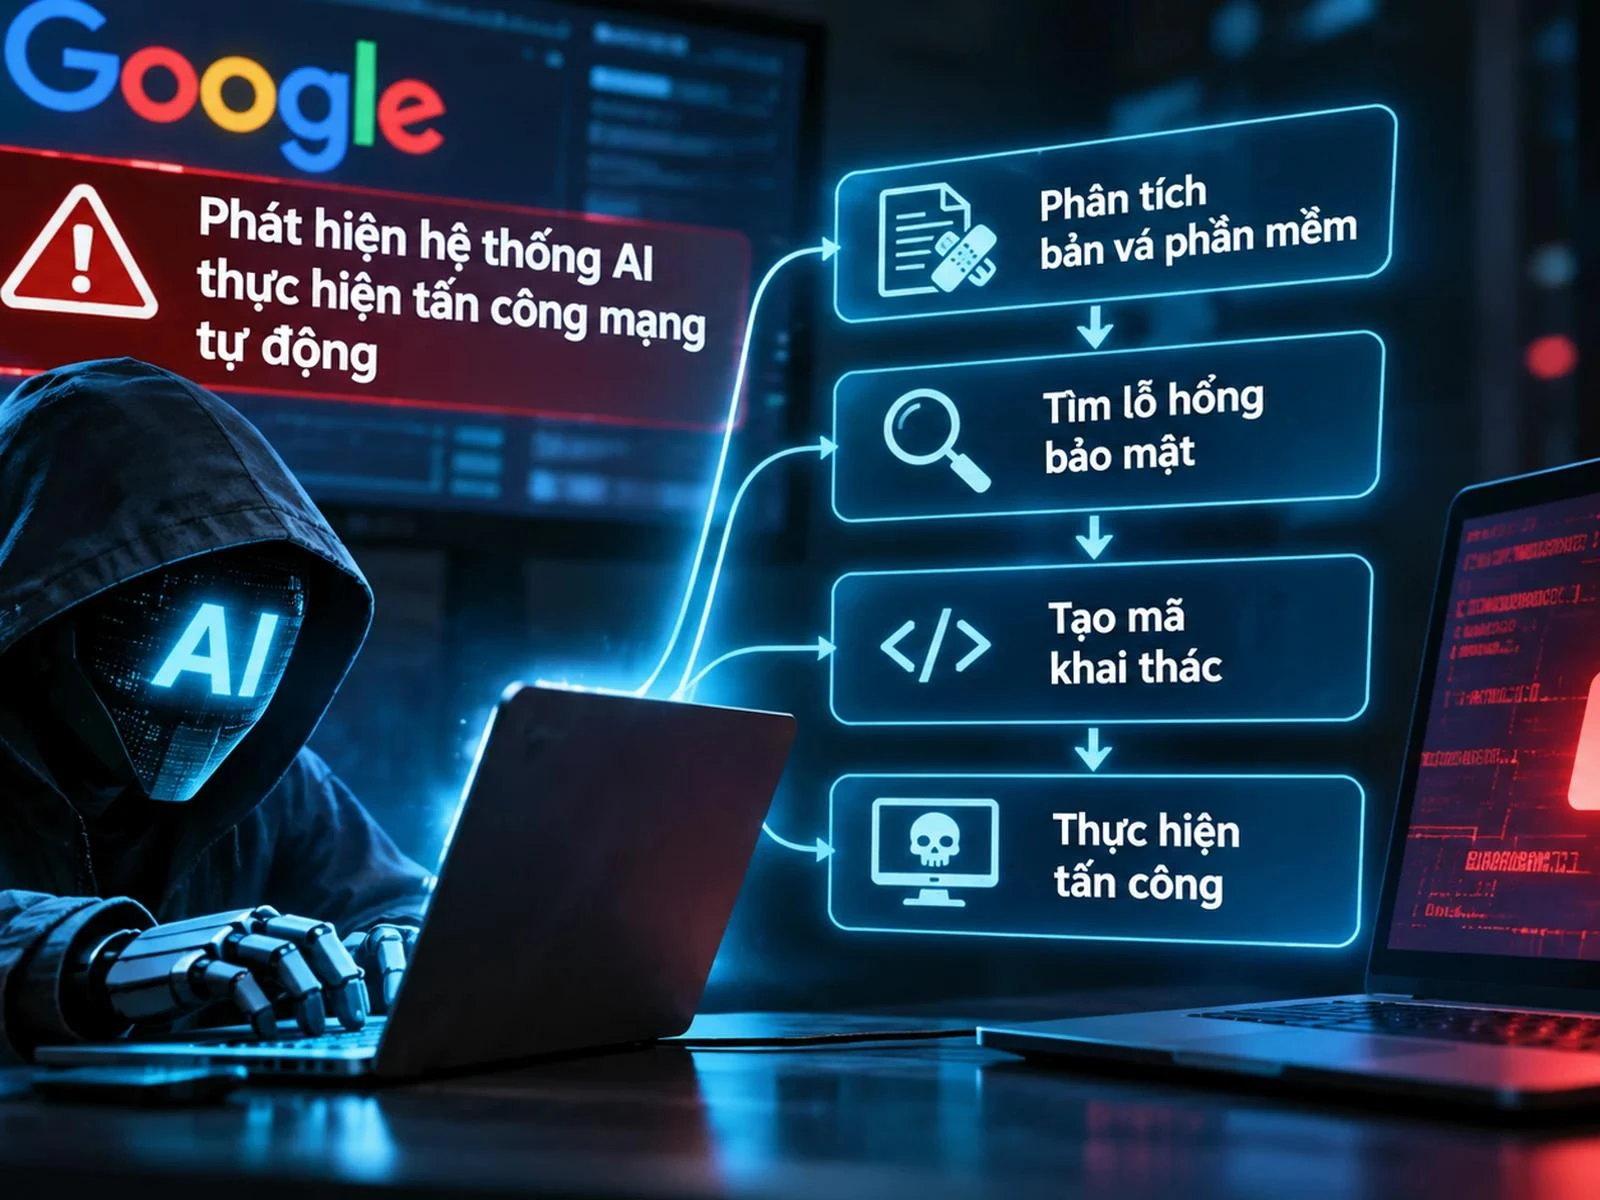
Phát hiện này đặt ra thách thức lớn với các tổ chức vẫn dựa vào quy trình phát hiện và xử lý sự cố do con người vận hành.
Bên trong exploit_agent: chuỗi tấn công tự động từ bản vá đến mã khai thác
Theo Google, các chuyên gia của hãng đã tìm thấy một máy chủ kết nối Internet phục vụ hoạt động thử nghiệm của một nhóm tấn công. Trên máy chủ có hệ thống tên exploit_agent, tích hợp nhiều mô hình AI để phát hiện và khai thác lỗ hổng bảo mật.
Hệ thống được thiết kế chạy theo chuỗi công việc tự động. Khi nhà phát triển phát hành bản cập nhật bảo mật, AI có thể so sánh mã nguồn trước và sau khi sửa lỗi, phân tích thay đổi, xác định lỗ hổng tiềm ẩn, tạo mã khai thác rồi thực hiện các bước kiểm tra hoặc tấn công.
Trước đây, nhiều công việc trong quy trình này cần chuyên gia kỹ thuật làm thủ công. Với tác nhân AI, thời gian xử lý có thể được rút ngắn đáng kể.
Điều đó tạo ra một nghịch lý: bản vá vốn phát hành để bảo vệ người dùng lại có thể trở thành nguồn thông tin giúp tin tặc nhanh chóng xác định điểm yếu trên những hệ thống chưa kịp cập nhật.
Máy chủ chứa gì và những điều Google chưa xác nhận
Ngoài công cụ tự động, máy chủ còn chứa dữ liệu lấy từ các nạn nhân và nhiều chương trình phục vụ hoạt động sau khi xâm nhập, như thu thập thông tin trong hệ thống hoặc duy trì quyền truy cập trái phép. Dữ liệu cho thấy nhóm vận hành đặc biệt quan tâm đến các website tại Pháp, gồm tổ chức trong lĩnh vực truyền thông, giải trí và giáo dục.
Tuy nhiên, báo cáo chưa xác định số lượng nạn nhân cụ thể. Báo cáo cũng chưa chứng minh toàn bộ dữ liệu bị đánh cắp trên máy chủ là kết quả trực tiếp từ hoạt động của exploit_agent. Google chưa công bố danh tính nhóm đứng sau hệ thống này.
| Nội dung | Tình trạng theo báo cáo |
|---|---|
| Hệ thống tự động hóa việc tìm và khai thác lỗ hổng bằng LLM | GTIG ghi nhận lần đầu |
| Số lượng nạn nhân cụ thể | Chưa xác định |
| Toàn bộ dữ liệu bị đánh cắp do exploit_agent gây ra | Chưa được chứng minh |
| Danh tính nhóm đứng sau | Chưa công bố |
| AI tự hoàn tất mọi giai đoạn của chiến dịch phức tạp mà không cần con người | Chưa được xác nhận |
Khoảng cách giữa công bố lỗ hổng và bị khai thác đang co lại
Theo GTIG, dùng AI để khai thác các lỗ hổng đã công bố có thể rất hiệu quả. Thay vì tự tìm điểm yếu hoàn toàn mới, kẻ tấn công có thể phân tích các lỗi vừa được khắc phục, từ đó nhanh chóng xây dựng công cụ nhắm vào các máy chủ chưa cập nhật.
Báo cáo dẫn một trường hợp nhà nghiên cứu bảo mật dùng AI tạo mã khai thác hoạt động được chỉ trong một ngày sau khi thông tin về lỗ hổng xuất hiện. Ở một chiến dịch khác, hàng trăm tổ chức trở thành mục tiêu chỉ bốn ngày sau khi lỗ hổng được công bố.
Không chỉ khai thác lỗ hổng, AI còn được dùng để tự động hóa việc thu thập thông tin mục tiêu, phân tích hệ thống và điều phối các công cụ khác nhau. Google ghi nhận các bộ công cụ AI như CAIRN và PentAGI trong những hoạt động xâm nhập thực tế. Một số nhóm khác đang thử nghiệm hệ thống phối hợp nhiều tác nhân AI cho các nhiệm vụ phức tạp hơn.
Giới hạn của tấn công tự động
Dù vậy, mức độ tự động hóa hiện nay vẫn có giới hạn. Nhiều công cụ hoạt động nhanh nhưng để lại lượng lớn dấu vết kỹ thuật, khiến hệ thống phòng thủ dễ phát hiện hơn. Các mô hình AI cũng có thể đưa ra nhận định sai hoặc xác định nhầm mục tiêu, làm giảm hiệu quả.
Đặc biệt, việc phát hiện exploit_agent không đồng nghĩa Google xác nhận có hệ thống AI tự thực hiện thành công mọi giai đoạn của một chiến dịch phức tạp, từ chọn mục tiêu đến hoàn tất mục đích cuối cùng, mà không cần con người tham gia.
Phòng thủ phải chạy theo tốc độ của máy
Theo đánh giá của Google, phương thức xâm nhập vẫn chủ yếu dựa trên những điểm yếu quen thuộc như phần mềm chưa vá lỗi hoặc thông tin đăng nhập bị lộ. Điểm khác biệt là AI giúp các nhóm tấn công tăng mạnh tốc độ và quy mô hoạt động.
Vì vậy, các tổ chức không chỉ cần phát hiện lỗ hổng mà còn phải rút ngắn thời gian triển khai bản vá, theo dõi dấu hiệu bất thường và cải thiện khả năng ứng phó sự cố. Google cũng đang phát triển các công cụ phòng thủ dùng AI để hỗ trợ giám sát, phát hiện và xử lý hoạt động đáng ngờ với tốc độ tương ứng.
Nhìn chung, AI đã chuyển từ vai trò hỗ trợ chuyên gia sang trực tiếp đảm nhận nhiều công đoạn kỹ thuật trong một cuộc tấn công mạng. Dù chưa thể thay thế con người trong mọi tình huống, sự thay đổi này buộc các hệ thống bảo mật phải thích ứng nhanh hơn với các mối đe dọa ngày càng tự động.
Vũ Sơn