Website Công ty Đấu giá Hợp danh Sao Việt bị nhóm hacker Chinafans tấn công thay đổi giao diện
Trang web daugiasaoviet.com bị nhóm tin tặc chèn thông điệp trái phép và link Telegram, gióng lên hồi chuông cảnh báo lớn về bảo mật hệ thống đấu giá tài sản.
Trang thông tin điện tử chính thức của Công ty Đấu giá Hợp danh Sao Việt (tại địa chỉ daugiasaoviet.com) vừa bất ngờ bị tin tặc tấn công và can thiệp trái phép vào giao diện hiển thị. Sự cố an ninh mạng này không chỉ làm gián đoạn việc tra cứu các thông tin đấu giá mà còn đe dọa trực tiếp đến an toàn dữ liệu của các bên tham gia.
Chi tiết vụ tấn công deface nhắm vào website đấu giá tài sản
Hình thức tấn công mà website daugiasaoviet.com gặp phải là Defacement (thay đổi giao diện hiển thị). Theo ghi nhận thực tế, giao diện trang chủ đã bị các đối tượng chỉnh sửa nghiêm trọng. Thông điệp "hacked by chinafans" xuất hiện trực tiếp ngay dưới khu vực logo của công ty.
Không dừng lại ở việc chèn thông điệp định danh, nhóm tin tặc này còn thay thế hàng loạt tiêu đề của các bài thông báo đấu giá tài sản có giá trị lớn. Điển hình trong số đó là các thông báo liên quan đến quyền sử dụng đất trên đường Võ Văn Kiệt cùng các tài sản doanh nghiệp khác.
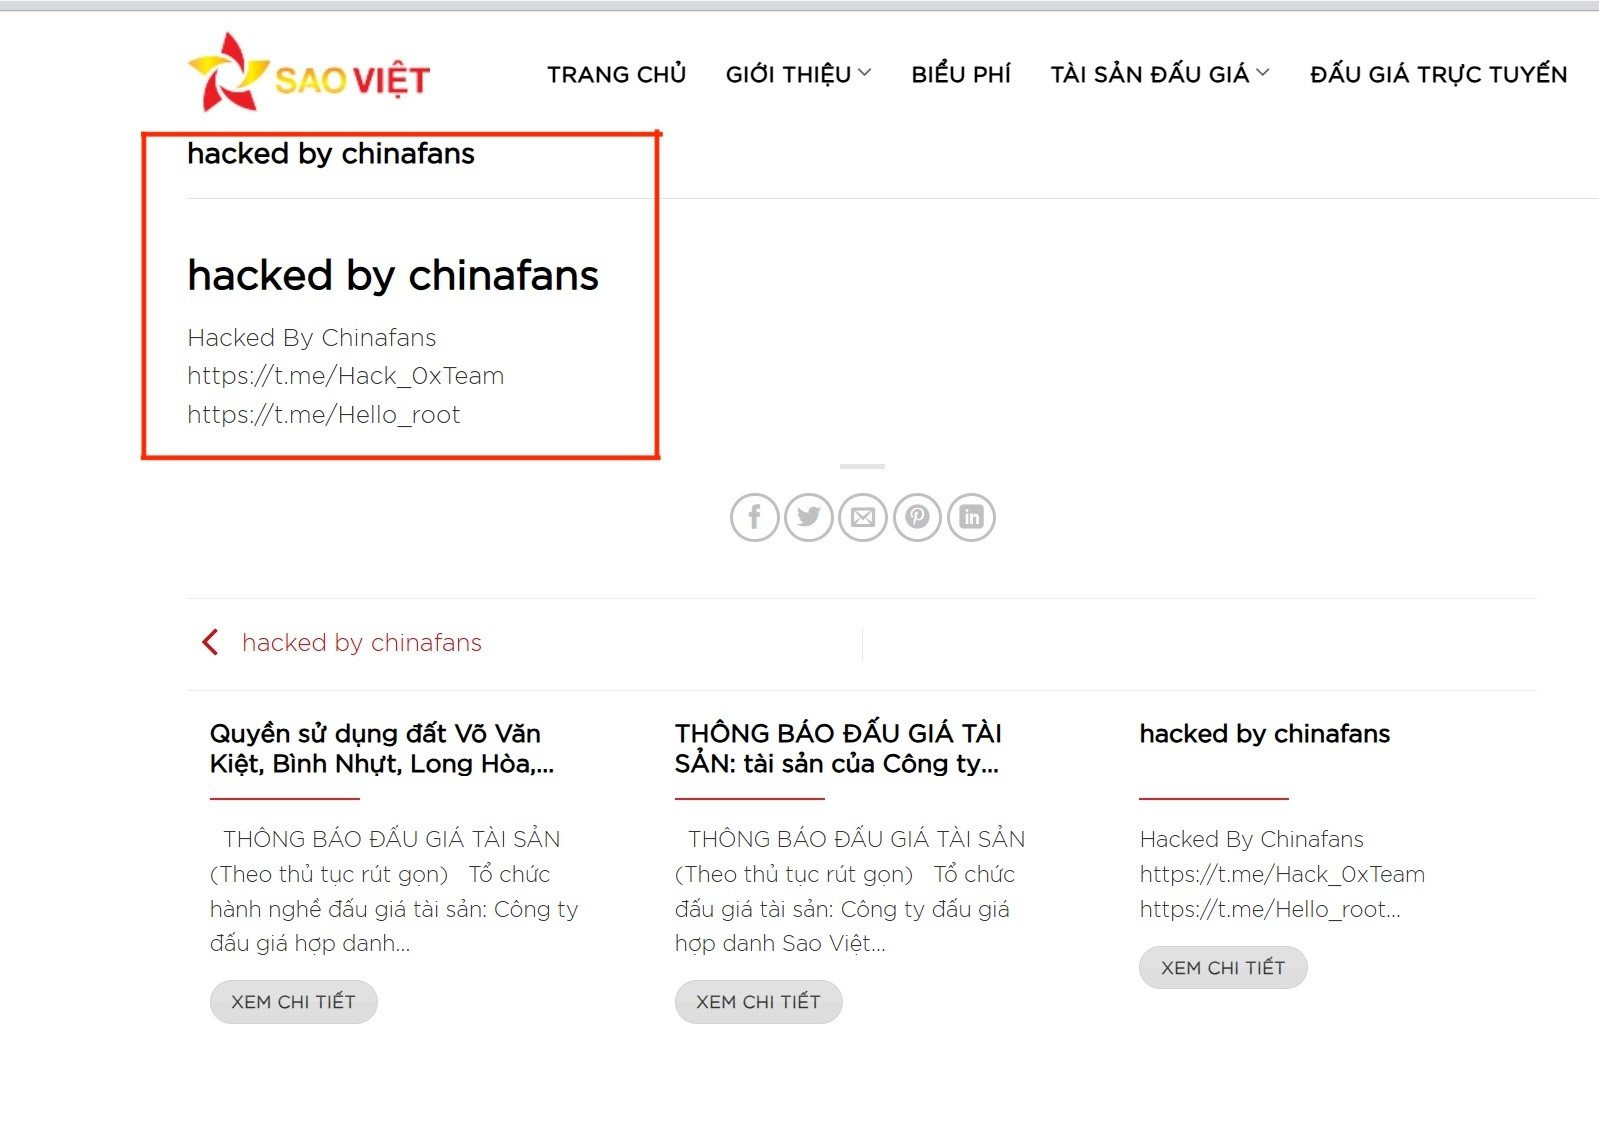
Đáng chú ý, nhóm hacker còn công khai gắn các đường dẫn điều hướng tới nền tảng Telegram gồm t.me/Hack_0xTeam và t.me/Hello_root. Hành động này thường được giới tội phạm mạng sử dụng nhằm khuếch trương thanh thế hoặc thiết lập các kênh tiếp cận, phát tán mã độc trái phép tới người dùng internet.
Rủi ro an ninh mạng và khuyến cáo an toàn thông tin
Được thành lập và hoạt động chính thức từ ngày 04/07/2018, Công ty Đấu giá Hợp danh Sao Việt do ông Lê Văn Hòe làm người đại diện pháp luật, mã số thuế ******1229. Doanh nghiệp có trụ sở tại Tầng 1 nhà chữ U, số 6 Nguyễn Công Trứ, Phường Hai Bà Trưng, Thành phố Hà Nội. Đơn vị này thường xuyên chủ trì các phiên đấu giá tài sản quy mô lớn như quyền sử dụng đất, nhà xưởng và nhiều tài sản giá trị cao khác.
Việc hệ thống thông tin của một tổ chức đấu giá bị xâm nhập đặt ra thách thức lớn đối với việc bảo đảm tính toàn vẹn của dữ liệu hồ sơ. Trước diễn biến này, các chuyên gia an ninh mạng khuyến cáo người dùng và nhà đầu tư tuyệt đối không nhấn vào các đường liên kết lạ xuất hiện trên trang, đặc biệt là các đường dẫn Telegram do nhóm tấn công để lại để tránh nguy cơ bị đánh cắp tài khoản cá nhân hoặc lừa đảo trực tuyến.
Sự cố cho thấy các cổng thông tin lưu trữ dữ liệu nhạy cảm cần liên tục rà soát lỗ hổng mã nguồn, tăng cường các lớp tường lửa ứng dụng web và thiết lập cơ chế giám sát thời gian thực. Hiện tại, các đối tác và khách hàng vẫn đang chờ đợi phương án khắc phục triệt để cùng phản hồi chính thức từ ban điều hành doanh nghiệp.