Cơ quan chức năng nhấn mạnh, hệ thống quản trị mã độc tập trung ghi nhận một số loại mã độc nguy hiểm đang lây nhiễm, ảnh hưởng trực tiếp đến các cơ quan, đơn vị trên địa bàn tỉnh. Các loại virus, mã độc này có thể bị đối tượng tấn công lợi dụng để chiếm quyền điều khiển hệ thống, đánh cắp và mã hóa dữ liệu đòi tiền chuộc (ransomware). Theo đó, Công an tỉnh có thông báo và hướng dẫn các đơn vị giải pháp khắc phục.
Các nguy cơ an ninh mạng, lộ lọt dữ liệu cá nhân
Cảnh báo rủi ro pháp lý và trách nhiệm hành chính đối với hành vi tùy tiện thu thập, đăng tải dữ liệu cá nhân trái phép lên mạng xã hội
Nhiều cá nhân do thiếu hiểu biết pháp luật, bức xúc cá nhân hoặc chủ quan cho rằng mạng xã hội là “ảo” nên tự ý chụp màn hình thông tin định danh, căn cước, tài khoản ngân hàng, thông tin gia đình, hình ảnh cá nhân của người khác đưa lên mạng xã hội. Hành vi này trực tiếp xâm phạm quyền bất khả xâm phạm về đời sống riêng tư, bí mật cá nhân và vi phạm nghiêm trọng quy định pháp luật về bảo vệ dữ liệu cá nhân, có thể bị xử lý nghiêm từ 10 đến 20 triệu đồng theo Nghị định 330/2026/NĐ-CP ngày 19/8/2026 và buộc phải công khai xin lỗi, gỡ bỏ thông tin.
Giải pháp ứng phó: Cần nâng cao hiểu biết pháp luật về an ninh mạng và bảo vệ dữ liệu cá nhân; mọi hành vi thu thập, công khai, sử dụng thông tin cá nhân của người khác đều phải có sự đồng ý của chủ thể dữ liệu; trong trường hợp cần đăng tin thất lạc giấy tờ hoặc nhờ tìm kiếm sự trợ giúp (không vi phạm quyền riêng tư), bắt buộc phải che mờ, làm ẩn các trường thông tin quan trọng như: số căn cước, ngày cấp, mã vạch/mã QR, nơi thường trú, chỉ để lại họ tên và hình ảnh nhận diện cơ bản. Đồng thời, tuyên truyền cho người dân hiểu, phân biệt rõ ranh giới giữa việc chia sẻ thông tin tìm kiếm hợp pháp và hành vi xâm phạm dữ liệu cá nhân trái pháp luật.
Cảnh báo nguy cơ mất an toàn thông tin và vi phạm pháp luật khi cơ quan, tổ chức chia sẻ công khai dữ liệu cá nhân của công dân lên các hội nhóm, mạng xã hội
Trong quá trình thực thi công vụ, giải quyết thủ tục hành chính, chi trả trợ cấp, thông báo nghĩa vụ thuế, phòng chống dịch bệnh hoặc thông báo danh sách tiêm chủng/tuyển quân, một số cán bộ, công chức, viên chức hoặc cơ quan, đơn vị có thói quen chụp ảnh văn bản, công văn, tải nguyên file bảng tính (Excel/PDF) danh sách công dân lên các nhóm Zalo, Facebook, cổng thông tin hoặc nhóm trao đổi nghiệp vụ mở công khai để “tiện thông báo”. Hành vi này làm lộ lọt hàng loạt dữ liệu cá nhân cốt lõi của hàng trăm, hàng nghìn công dân gồm: họ tên, số căn cước công dân, ngày tháng năm sinh, địa chỉ thường trú, số điện thoại, tình trạng sức khỏe, số tài khoản ngân hàng, mức thu nhập hoặc thông tin hoàn cảnh gia đình.
Khối dữ liệu này khi rơi vào tay các tổ chức tội phạm mạng sẽ dẫn đến các nguy cơ hình thành các gói dữ liệu sạch để mua bán trái phép: dữ liệu do cơ quan nhà nước, tổ chức xác thực có độ chính xác gần như 100%, bị tội phạm mạng thu thập, đóng gói và rao bán trên các diễn đàn ngầm (Dark Web, kênh Telegram ẩn danh); tấn công lừa đảo có chủ đích: kẻ gian mạo danh chính cán bộ của cơ quan, chính quyền địa phương, gọi điện hoặc gửi tin nhắn thông báo “hồ sơ bị sai lệch”, “nợ thuế”, “nhận tiền hỗ trợ/trợ cấp” kèm đường link độc hại để chiếm đoạt tài khoản định danh VNeID, tài khoản ngân hàng của người dân; xâm phạm đời sống riêng tư và phân biệt đối xử: các danh sách chứa thông tin về bệnh lý, đối tượng hưởng trợ cấp xã hội, hồ sơ nợ thuế hoặc danh sách xử phạt vi phạm hành chính khi phát tán công khai khiến công dân bị kỳ thị, bôi nhọ danh dự và ảnh hưởng trực tiếp đến công việc, cuộc sống...
Giải pháp ứng phó: Ban hành và bắt buộc áp dụng quy chế nội bộ về bảo vệ dữ liệu cá nhân; tuyệt đối cấm cán bộ, nhân viên sử dụng các nền tảng mạng xã hội công cộng (nhóm Zalo mở, Facebook) để truyền tải, lưu trữ danh sách hoặc tài liệu chứa dữ liệu định danh của công dân; chỉ sử dụng hệ thống quản lý văn bản, điều hành tác nghiệp và hạ tầng mạng nội bộ đã được kiểm định an toàn thông tin.
Đối với cán bộ, công chức, viên chức trực tiếp xử lý hồ sơ: khi bắt buộc phải niêm yết hoặc thông báo công khai kết quả xử lý thủ tục hành chính, danh sách phê duyệt, phải thực hiện nguyên tắc tối thiểu hóa dữ liệu; ẩn/che mờ toàn bộ các trường nhạy cảm (chỉ hiển thị họ tên kèm các ký tự che giấu ở số CCCD như 038xxxxxx123, ẩn hoàn toàn địa chỉ chi tiết, số điện thoại, số tài khoản).
Đối với bộ phận chuyên trách công nghệ thông tin và an ninh mạng: thường xuyên rà quét, kiểm tra các kênh thông tin, trang tin điện tử và các hội nhóm liên quan đến đơn vị để kịp thời phát hiện, thu hồi và gỡ bỏ ngay lập tức các tệp tin, hình ảnh có chứa dữ liệu cá nhân bị đăng tải sai quy định; tổ chức tập huấn định kỳ về Luật An ninh mạng và các nghị định về bảo vệ dữ liệu cá nhân cho toàn thể cán bộ, nhân viên.
Cảnh báo nghiêm trọng thông qua hệ thống quản trị mã độc tập trung EDR
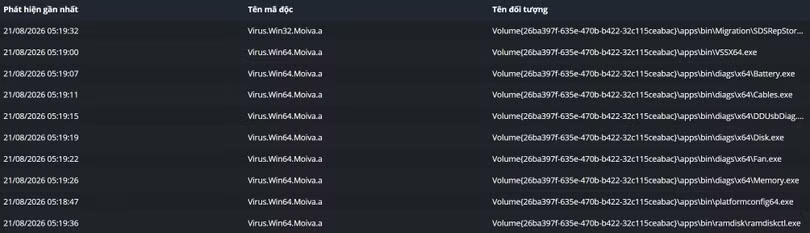
Cảnh báo mã độc lây nhiễm tệp tin đa hình và chiếm quyền điều khiển (Virus.Win32.Virut.ce và Virus.Win64.Moiva.a)
Đây là những dòng mã độc nguy hiểm bậc nhất thuộc nhóm “File Infector” (lây nhiễm tệp tin thực thi). Không chỉ hoạt động độc lập như mã độc thông thường, Virut.ce và Moiva.a có khả năng can thiệp trực tiếp vào cấu trúc nhị phân, tiêm mã độc hàng loạt vào tất cả các tệp ứng dụng hợp pháp (.exe, .dll, .scr) trên máy tính, bao gồm cả các tệp chẩn đoán phần cứng, quản trị hệ thống và tiến trình cốt lõi của Windows.
Tính chất nguy hiểm: đa hình và lây nhiễm dây chuyền: mã độc tự biến đổi cấu trúc sau mỗi lần lây lan và quét lây nhiễm liên tiếp chỉ trong vài giây; khi người dùng mở bất kỳ ứng dụng quen thuộc nào, mã độc sẽ kích hoạt chạy ngầm trước để tiếp tục lây lan sang các phần mềm khác. Kiểm soát toàn diện: mở cổng hậu kết nối về máy chủ điều khiển (C&C), cho phép tin tặc chiếm toàn quyền điều khiển thiết bị, thu thập dữ liệu bí mật nội bộ, mật khẩu và biến máy tính thành “máy ma” để tấn công các hệ thống khác. Tốc độ lây lan diện rộng: tự động lây chéo với tốc độ cao qua các thiết bị lưu trữ ngoài (USB, ổ cứng di động, thẻ nhớ) và các thư mục chia sẻ chung không đặt mật khẩu trong mạng nội bộ (LAN).
Giải pháp khắc phục: khi có dấu hiệu nhiễm (máy chạy chậm bất thường, các ứng dụng .exe bị lỗi không mở được), lập tức ngắt kết nối mạng Internet và rút toàn bộ các thiết bị lưu trữ ngoài (USB, ổ cứng rời) để ngăn chặn virus gửi dữ liệu ra ngoài và lây lan sang máy khác. Không nên cố gắng diệt virus bằng các phần mềm chạy trực tiếp trên Windows vì Virut.ce thường tìm cách vô hiệu hóa hoặc lây nhiễm ngược vào chính phần mềm diệt virus đó. Thay vào đó hãy sử dụng các đĩa cứu hộ chuyên dụng (Rescue Disk) để quét mã độc từ môi trường bên ngoài hệ điều hành (Boot qua USB/CD).
Do đặc tính lây nhiễm sâu vào mọi tệp tin thực thi, việc “quét và diệt” thường làm hỏng tệp gốc khiến ứng dụng không thể hoạt động ổn định. Giải pháp an toàn và triệt để nhất là thực hiện sao lưu dữ liệu quan trọng (chỉ sao lưu file tài liệu như docx, pdf, xlsx; tuyệt đối không sao lưu file .exe), sau đó định dạng lại toàn bộ ổ cứng (Format) và cài đặt lại hệ điều hành mới. (4) Trước khi cài đặt, các đơn vị liên hệ đầu mối cài đặt phần mềm Smart IR để được hướng dẫn cấp lại Key.
Cảnh báo sâu máy tính lây nhiễm qua thiết bị lưu trữ ngoài (Worm.Win32.AutoRun.fnc)
Đây là dòng sâu máy tính (Worm) nguy hiểm chuyên lây nhiễm và phát tán thông qua các thiết bị lưu trữ di động (USB, ổ cứng ngoài, thẻ nhớ). Mã độc lợi dụng tính năng tự động chạy (AutoRun/AutoPlay) hoặc tạo tệp kịch bản điều khiển autorun.inf kết hợp ẩn dữ liệu gốc và tạo các tệp thực thi giả mạo thư mục để đánh lừa người dùng. Khi cắm thiết bị lưu trữ nhiễm mã độc vào máy tính và mở ra, sâu máy tính sẽ tự động kích hoạt, chép mã độc vào các thư mục hệ thống Windows, tự tạo các khóa khởi động cùng máy tính (Registry Run keys) và tiếp tục tự nhân bản sang tất cả các thiết bị lưu trữ ngoài khác cắm vào máy. Ngoài ra, mã độc có khả năng vô hiệu hóa trình quản lý tác vụ (Task Manager), trình chỉnh sửa Registry (Regedit) và mở kết nối ngầm tải thêm phần mềm độc hại về máy trạm.
Giải pháp ứng phó: cấu hình chính sách hệ thống (Group Policy) để vô hiệu hóa hoàn toàn tính năng tự động chạy (AutoRun/AutoPlay) đối với tất cả các ổ đĩa ngoài trên toàn bộ máy trạm; chặn tự động thực thi tệp autorun.inf. Quét mã độc cho USB bằng phần mềm diệt virus trước khi mở tài liệu; không nhấp đúp trực tiếp vào ổ USB vừa cắm mà nên mở thông qua cây thư mục hoặc thanh địa chỉ; tuyệt đối không nhấn vào các tệp tin có biểu tượng thư mục nhưng đuôi thực tế là .exe, .scr hoặc các tệp lối tắt .lnk lạ trên USB.
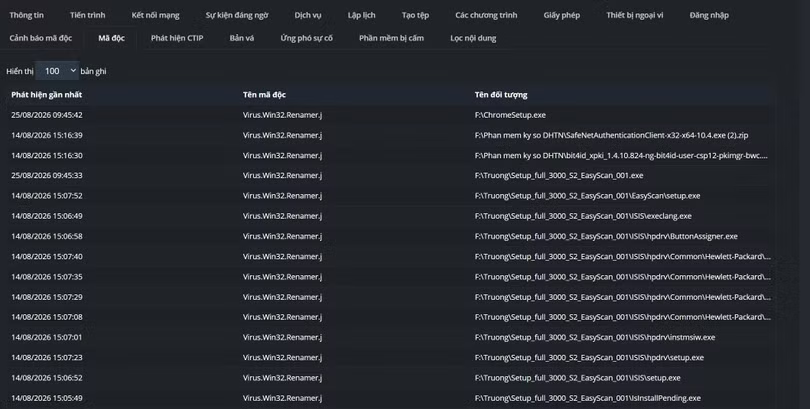
Cảnh báo virus đổi tên và giả mạo tệp cài đặt (Virus.Win32.Renamer.j)
Đây là dòng virus lây nhiễm và giả mạo tệp tin thực thi. Mã độc chuyên nhắm vào các thiết bị lưu trữ di động (USB, ổ cứng ngoài), tự động tìm kiếm và lây nhiễm vào các tệp cài đặt phần mềm phổ biến (như trình duyệt Chrome, phần mềm ký số, trình điều khiển máy scan/in). Khi người dùng kích hoạt các bộ cài đặt này, mã độc sẽ âm thầm chạy trước để chiếm quyền điều khiển, lây lan sang toàn bộ hệ thống máy trạm và làm hỏng các phần mềm nghiệp vụ.
Giải pháp ứng phó: Tuyệt đối không bấm chạy các tệp cài đặt .exe đang lưu trên USB có dấu hiệu nghi vấn; chỉ sao lưu các tệp tài liệu thuần túy (.docx, .xlsx, .pdf) rồi tiến hành định dạng (Format) lại toàn bộ USB; tải lại các bộ cài đặt phần mềm, ký số từ website chính thống. Tiến hành cô lập và quét sạch các máy trạm đã cắm USB chứa mã độc; vô hiệu hóa tính năng tự động chạy (AutoPlay/AutoRun); luôn bật phần mềm diệt virus Smart IR trên toàn đơn vị.
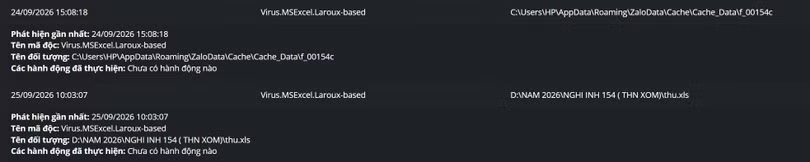
Cảnh báo mã độc lây nhiễm qua file Excel (Virus.MSExcel.Laroux)
Đây là loại macro-virus lây lan qua các file Microsoft Excel, đặc biệt phát tán mạnh qua ứng dụng Zalo. Khi người dùng mở file và bật tính năng “cho phép Macros” (Enable Macros) virus sẽ lây nhiễm vào hệ thống, có khả năng đánh cắp thông tin nhạy cảm và là tiền đề cho các cuộc tấn công mã hóa tống tiền (ransomware).
Giải pháp khắc phục: Đối với quản trị viên hệ thống cần cấu hình Group Policy để vô hiệu hóa hoặc cảnh báo nghiêm ngặt việc thực thi macro trong các văn bản Office. Đối với người dùng tuyệt đối không bấm “cho phép nội dung hoạt động” (Enable Content) hoặc “cho phép Macros” (Enable Macros) đối với các tệp tin nhận được từ nguồn không tin cậy và luôn bật phần mềm diệt virus Smart IR. Sử dụng công cụ rà quét mã độc macro-virus lây lan qua các file Microsoft Excel do Công an tỉnh ban hành theo Công văn số 3423/CAT-ANM ngày 12/8/2026.
Khi phát hiện dấu hiệu tấn công mạng đề nghị các đơn vị, địa phương liên hệ Công an tỉnh (qua Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao) để được phối hợp, hỗ trợ xử lý.