Trong kỷ nguyên số, khi công nghệ thông tin trở thành nền tảng cho mọi hoạt động của đời sống xã hội, thì mặt trái của nó là tội phạm công nghệ cao cũng ngày càng diễn biến phức tạp, tinh vi và khó lường. Vụ án một học sinh lớp 12 tại Thanh Hóa tham gia lập trình mã độc, xâm nhập hơn 94.000 máy tính trên toàn thế giới, qua đó gióng lên hồi chuông cảnh báo về nguy cơ tội phạm hóa trong môi trường mạng đối với giới trẻ hiện nay.
Từ đam mê công nghệ đến con đường sai lầm
Theo tài liệu điều tra, đầu năm 2026, qua công tác nắm tình hình trên không gian mạng, Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao, Bộ Công an phối hợp với Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao Công an tỉnh Thanh Hóa phát hiện một đường dây phát tán mã độc có quy mô lớn, hoạt động xuyên quốc gia, nhằm đánh cắp dữ liệu người dùng Internet.
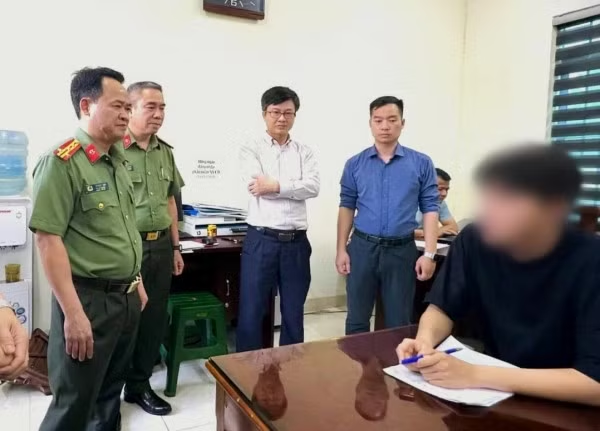
Quá trình xác minh, lực lượng chức năng xác định đối tượng giữ vai trò then chốt trong việc lập trình mã độc lại là N.V.X (tên đã thay đổi), trú tại phường Hạc Thành, tỉnh Thanh Hóa, hiện đang là học sinh lớp 12. Ít ai ngờ, từ một học sinh có niềm đam mê công nghệ thông tin, X. đã từng bước sa ngã vào con đường phạm pháp.
Khoảng năm 2023, X. bắt đầu tự học các ngôn ngữ lập trình như Python, C++ với mục đích ban đầu là tìm hiểu, nghiên cứu và thử nghiệm các chương trình tin học cơ bản. Đây là giai đoạn mà nhiều bạn trẻ có xu hướng tiếp cận công nghệ một cách tự nhiên, thông qua Internet, diễn đàn và các cộng đồng lập trình. Tuy nhiên, trong quá trình tìm hiểu sâu hơn về cấu trúc hệ điều hành, cách lưu trữ dữ liệu và cơ chế hoạt động của các trình duyệt web, X. dần nảy sinh ý định khai thác các “lỗ hổng” nhằm phục vụ mục đích cá nhân. Đến năm 2024, đối tượng đã lập trình thành công các đoạn mã có khả năng truy cập trái phép vào dữ liệu lưu trữ trên máy tính người dùng. Từ đây, ranh giới giữa “nghiên cứu công nghệ” và “hành vi vi phạm pháp luật” đã bị xóa nhòa.
Cơ quan điều tra xác định, các đoạn mã do X. phát triển có khả năng thu thập hàng loạt dữ liệu nhạy cảm trên máy tính nạn nhân như cookies đăng nhập, mật khẩu đã lưu, dữ liệu tự động điền, địa chỉ IP và nhiều thông tin quan trọng khác. Sau khi thu thập, dữ liệu được đóng gói và tự động gửi về hệ thống máy chủ do các đối tượng kiểm soát.
Tháng 7/2024, thông qua mạng xã hội Telegram, X. quen biết với Lê Thành Công (SN 1998), trú tại tỉnh Hà Tĩnh. Nhận thấy khả năng lập trình của X., Công đã đặt vấn đề hợp tác, yêu cầu X. phát triển mã độc để phục vụ việc đánh cắp thông tin tài khoản mạng xã hội, đặc biệt là Facebook, đây là loại tài khoản có thể mang lại lợi nhuận cao trên “chợ đen” dữ liệu. Sau khi thống nhất, X. lập trình các file mã độc, nén thành dạng tệp ZIP và chuyển cho Công để phát tán. Dữ liệu thu thập được sẽ tự động gửi về các kênh Telegram do nhóm đối tượng thiết lập như “STC New Logs”, “STC Notification”, “STC Reset Logs”, nơi các đối tượng có thể theo dõi, phân loại và khai thác. Tuy nhiên, sau một thời gian hợp tác, nhận thấy hiệu quả chưa cao, Công đã giới thiệu X. cho Phan Xuân Anh (SN 2005), trú tại tỉnh Nghệ An. Đây là bước ngoặt khiến hoạt động phạm tội của X. chuyển sang giai đoạn chuyên nghiệp và nguy hiểm hơn.
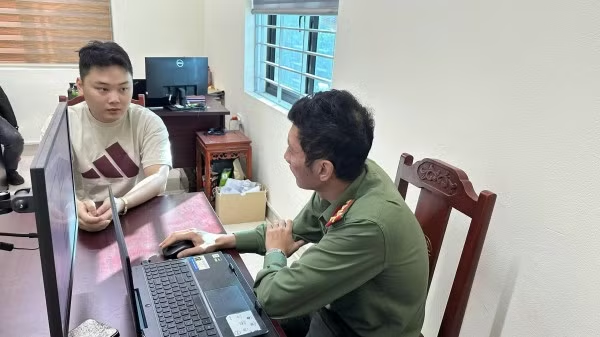
Sau khi tiếp cận, Phan Xuân Anh đã “đặt hàng” X. phát triển một loại mã độc mới mang tên “PXA Stealers” với nhiều tính năng vượt trội, không chỉ đánh cắp dữ liệu mà còn có khả năng chiếm quyền điều khiển máy tính từ xa. Hai bên thỏa thuận, X. sẽ được hưởng 15% tổng lợi nhuận thu được từ việc khai thác dữ liệu. Trong đường dây này, X. giữ vai trò “kỹ thuật viên chính”, chịu trách nhiệm lập trình, cập nhật, nâng cấp các phiên bản mã độc để vượt qua các lớp bảo mật ngày càng chặt chẽ của hệ điều hành và phần mềm diệt virus. Trong khi đó, các đối tượng khác đảm nhiệm việc phát tán mã độc và khai thác dữ liệu.
Để tăng hiệu quả, nhóm này còn mua thêm mã nguồn của phần mềm điều khiển từ xa “Pure RAT” tích hợp vào mã độc. Khi nạn nhân vô tình mở tệp chứa mã độc, hệ thống sẽ tự động cài đặt phần mềm điều khiển từ xa, cho phép các đối tượng truy cập và thao tác trực tiếp trên máy tính của nạn nhân. Không dừng lại ở đó, khoảng tháng 11/2024, Phan Xuân Anh tiếp tục giới thiệu Nguyễn Thành Trường (sử dụng tài khoản Telegram “Adonis”) cho X. Trường đã đặt hàng X. phát triển một loại mã độc khác với tên gọi “Adonis (AND)” với giá 500 USD, kèm theo thỏa thuận chia lợi nhuận từ 50–100 USD mỗi lần khai thác thành công dữ liệu.
Chỉ trong một thời gian ngắn, từ một cá nhân tự học lập trình, X. đã trở thành “mắt xích” quan trọng trong một hệ sinh thái tội phạm công nghệ cao có tổ chức, vận hành theo mô hình khép kín, phân công vai trò rõ ràng.
Thủ đoạn tinh vi, phạm vi toàn cầu
Để phát tán mã độc trên diện rộng, các đối tượng sử dụng nhiều phương thức khác nhau. Chủ yếu là gửi email hàng loạt kèm tệp chứa mã độc đến các địa chỉ thu thập được từ Internet hoặc mua lại trên các diễn đàn mua bán dữ liệu. Các tệp này được ngụy trang dưới dạng tài liệu thông thường như file PDF, văn bản… nhằm đánh lừa người dùng.
Tuy nhiên, thực chất đây là các tệp thực thi có đuôi “.exe”. Khi người nhận tải về và mở tệp, mã độc lập tức được kích hoạt và cài đặt vào hệ thống. Sau khi xâm nhập, mã độc hoạt động âm thầm, liên tục thu thập dữ liệu và gửi về máy chủ. Đồng thời, thông qua phần mềm điều khiển từ xa, các đối tượng sử dụng máy chủ ảo (VPS) để truy cập trực tiếp vào máy tính nạn nhân, chiếm quyền kiểm soát và khai thác sâu hơn.
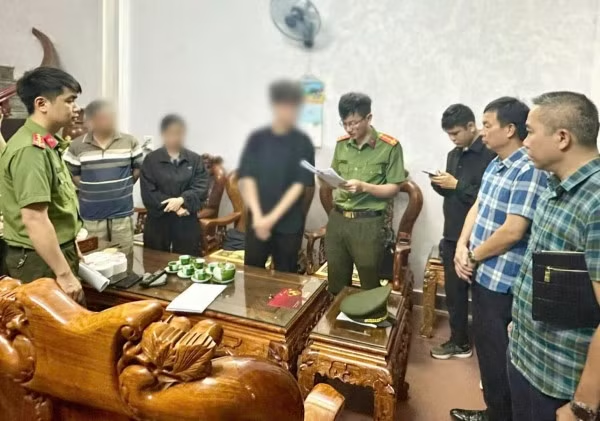
Theo cơ quan an ninh điều tra, hơn 94.000 máy tính tại nhiều quốc gia trên thế giới (chủ yếu ở châu Âu, châu Mỹ và một số nước châu Á) đã bị nhiễm mã độc do nhóm này phát tán. Đây là con số đặc biệt lớn, cho thấy mức độ nguy hiểm và phạm vi hoạt động xuyên quốc gia của đường dây. Từ các dữ liệu thu thập được, nhóm đối tượng tập trung khai thác các tài khoản mạng xã hội, đặc biệt là Facebook có chức năng chạy quảng cáo.
Sau khi chiếm quyền kiểm soát, chúng sử dụng các tài khoản này để chạy quảng cáo bán hàng trực tuyến trên các nền tảng thương mại điện tử nhằm hưởng hoa hồng. Ngoài ra, các tài khoản còn được bán lại cho bên thứ ba để thu lợi bất chính. Theo đánh giá ban đầu, đường dây này đã thu lợi hàng chục tỷ đồng từ việc lập trình, phát tán và khai thác mã độc. Đáng chú ý, toàn bộ quá trình phạm tội được thực hiện chủ yếu trên không gian mạng, không cần tiếp xúc trực tiếp, sử dụng nhiều lớp trung gian như tài khoản ảo, ví điện tử, tiền mã hóa… gây khó khăn cho công tác điều tra, truy vết.
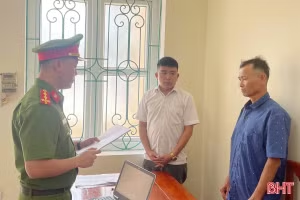
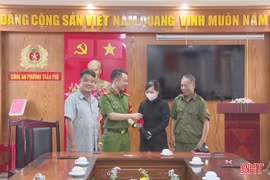
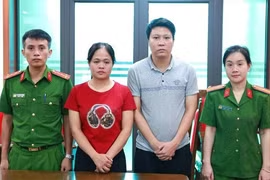
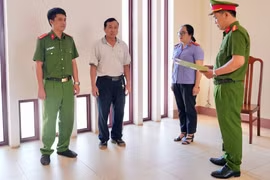
Sau thời gian thu thập chứng cứ, Cơ quan An ninh điều tra Công an tỉnh Thanh Hóa đã tiến hành khởi tố vụ án, khởi tố 12 bị can về các tội danh “Sản xuất, mua bán, trao đổi hoặc tặng cho công cụ, phương tiện, phần mềm để sử dụng vào mục đích trái pháp luật” theo Điều 285 và “Xâm nhập trái phép vào mạng máy tính, mạng viễn thông hoặc phương tiện điện tử của người khác” theo Điều 289, Bộ luật Hình sự. Hiện vụ án đang tiếp tục được điều tra mở rộng để làm rõ vai trò của từng đối tượng, đồng thời truy xét các mắt xích liên quan trong và ngoài nước.
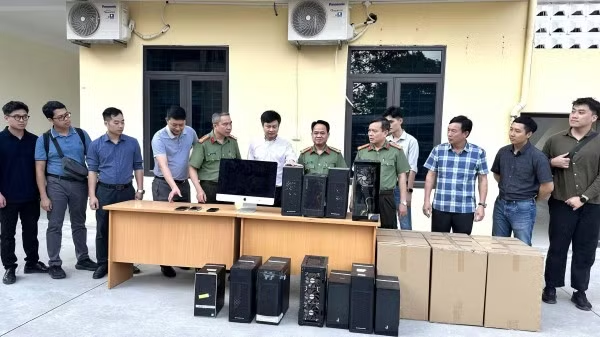
Việc triệt phá thành công đường dây này không chỉ thể hiện quyết tâm của lực lượng Công an trong đấu tranh với tội phạm công nghệ cao, mà còn góp phần bảo vệ an ninh mạng, an toàn thông tin cho người dân và tổ chức trên toàn cầu. Tuy nhiên, điều khiến dư luận đặc biệt quan tâm trong vụ án này không chỉ là quy mô và mức độ nguy hiểm, mà còn ở độ tuổi của đối tượng chính. Một học sinh lớp 12 lẽ ra đang tập trung cho việc học tập và định hướng tương lai lại trở thành người tạo ra công cụ phục vụ tội phạm. Đây là thực tế đáng suy ngẫm.
Trong bối cảnh công nghệ phát triển nhanh chóng, việc tiếp cận tri thức trở nên dễ dàng hơn bao giờ hết. Nhưng nếu thiếu định hướng, thiếu sự quản lý và giáo dục phù hợp, những kiến thức ấy có thể bị sử dụng sai mục đích. Không thể phủ nhận, X. là người có năng lực lập trình tốt. Tuy nhiên, thay vì sử dụng năng lực đó vào những mục đích tích cực, đối tượng lại bị cuốn vào vòng xoáy lợi nhuận và những cám dỗ trên không gian mạng.