Tháng 11/2026 trên không gian mạng xuất hiện nhiều chiến dịch tấn công mạng tinh vi và các lỗ hổng nghiêm trọng trên các phần mềm ứng dụng phổ biến. Đặc biệt, hệ thống quản trị mã độc tập trung ghi nhận một số loại mã độc nguy hiểm đang lây nhiễm, ảnh hưởng trực tiếp đến các cơ quan, đơn vị trên địa bàn tỉnh. Các loại virus, mã độc này có thể bị đối tượng tấn công lợi dụng để chiếm quyền điều khiển hệ thống, đánh cắp và mã hóa dữ liệu đòi tiền chuộc (ransomware).
Cảnh báo nguy cơ mất an toàn thông tin
Qua công tác theo dõi, kiểm tra an toàn thông tin thực tế, còn một bộ phận cán bộ, công chức và các đơn vị chưa nhận thức đầy đủ về hiểm họa không gian mạng, dẫn đến tâm lý chủ quan, lơ là trong quá trình quản lý và vận hành thiết bị, cụ thể:
Về nguy cơ an ninh mạng: Xem nhẹ vai trò của các giải pháp phòng thủ (như tắt phần mềm giám sát/diệt virus bản quyền, sử dụng phần mềm bẻ khóa không rõ nguồn gốc, cắm USB tùy tiện giữa các máy tính). Tình trạng này vô tình mở đường cho tin tặc xâm nhập, cài cắm mã độc gián điệp, biến máy trạm thành bàn đạp tấn công leo thang đặc quyền và làm tê liệt toàn bộ mạng nội bộ.
Về nguy cơ pháp lý: Chưa nhận thức rõ trách nhiệm pháp lý gắn liền với tài khoản công vụ và thiết bị được giao quản lý. Theo quy định pháp luật, việc để xảy ra sự cố lộ lọt dữ liệu nội bộ, thông tin cá nhân của công dân hoặc bí mật nhà nước do hành vi chủ quan (như tắt hệ thống bảo vệ, mang dữ liệu ra ngoài trái phép, nhập dữ liệu lên các nền tảng AI công cộng) sẽ bị xem xét xử lý kỷ luật nghiêm khắc, xử phạt vi phạm hành chính, hoặc bị truy cứu trách nhiệm hình sự tùy theo tính chất, mức độ hậu quả.
Hậu quả tiềm ẩn: gây mất dữ liệu nghiệp vụ quan trọng, gián đoạn hoạt động chỉ đạo, điều hành của cơ quan nhà nước; thất thoát bí mật nhà nước, ảnh hưởng nghiêm trọng đến an ninh quốc gia và trật tự an toàn xã hội; cá nhân và thủ trưởng đơn vị phải chịu trách nhiệm liên đới trước pháp luật và cơ quan quản lý cấp trên khi để xảy ra sự cố an toàn thông tin bắt nguồn từ sự tắc trách.
Giải pháp ứng phó: Thủ trưởng các cơ quan, đơn vị phải trực tiếp chịu trách nhiệm về công tác bảo đảm an toàn thông tin tại đơn vị mình phụ trách; quán triệt việc tuân thủ các quy định về an ninh mạng là kỷ luật công vụ bắt buộc đối với từng cán bộ, công chức, viên chức.
Phổ biến sâu rộng các quy định pháp luật về bảo đảm an ninh mạng, bảo vệ dữ liệu cá nhân; làm rõ để mọi cá nhân hiểu rằng mọi hành vi làm lọt lộ thông tin hoặc vô hiệu hóa các biện pháp bảo vệ hệ thống đều phải chịu chế tài xử lý theo luật định.
Không tự ý cài đặt phần mềm bẻ khóa, phần mềm lạ; duy trì hoạt động 24/7 của các giải pháp phòng chống mã độc và giám sát tập trung (Smart IR); không nhập tài liệu nội bộ, thông tin cá nhân của người dân lên các công cụ trực tuyến không được cấp phép.
Khi phát hiện nguy cơ, sự cố mất an toàn thông tin hoặc dấu hiệu vi phạm pháp luật trên không gian mạng, đơn vị cần chủ động phối hợp ngay với lực lượng chuyên trách bảo vệ an ninh mạng (Công an tỉnh) để tiến hành khoanh vùng, khắc phục và xử lý theo đúng quy trình.
Cảnh báo nghiêm trọng thông qua hệ thống quản trị mã độc tập trung EDR
* Cảnh báo tình trạng vô hiệu hóa/tắt phần mềm giám sát, phòng chống mã độc tập trung Smart IR trên các máy trạm:
Qua công tác theo dõi, giám sát an toàn thông tin trên Hệ thống quản lý giám sát phòng chống mã độc tập trung, ghi nhận một số máy trạm tại các cơ quan, đơn vị, địa phương tuy đã được triển khai cài đặt phần mềm Smart IR nhưng hiện tại đang ở trạng thái ngắt kết nối, tắt tiến trình bảo vệ hoặc bị vô hiệu hóa. Việc tắt phần mềm diệt virus/giám sát tập trung khiến hệ thống mất khả năng tự động phát hiện, ngăn chặn và xử lý kịp thời các nguy cơ tấn công mạng, mã độc nguy hiểm; đồng thời cản trở công tác giám sát, điều phối và ứng cứu sự cố an toàn thông tin chung của toàn tỉnh.
Yêu cầu các đơn vị có tình trạng phần mềm Smart IR ở trạng thái ngắt kết nối, tắt tiến trình bảo vệ hoặc bị vô hiệu hóa triển khai các nội dung sau: Thủ trưởng các cơ quan, đơn vị, địa phương chỉ đạo cán bộ chuyên trách CNTT khẩn trương rà soát toàn bộ danh sách máy trạm đã được cấp tài khoản, bản quyền Smart IR; kiểm tra trực tiếp tình trạng hoạt động của phần mềm trên từng thiết bị. Đối với các máy tính đang hoạt động bình thường phục vụ công tác chuyên môn nhưng phần mềm Smart IR đang bị tắt, yêu cầu cán bộ, công chức khởi chạy lại phần mềm, duy trì chế độ bảo vệ thời gian thực (Real-time protection) 24/7 và cập nhật cơ sở dữ liệu nhận diện mới nhất; tuyệt đối không tự ý tắt hoặc gỡ bỏ phần mềm.
Các đơn vị tổng hợp, báo cáo bằng văn bản về Công an tỉnh trước ngày 10/11/2026, làm rõ các nội dung: thống kê danh sách cụ thể các máy tính đang tắt/ngắt kết nối phần mềm Smart IR; nêu rõ nguyên nhân dẫn đến tình trạng trên (do máy hỏng, cài lại hệ điều hành, xung đột phần mềm chuyên ngành, hay do người dùng tự ý tắt,...); xác định rõ phương án triển khai Smart IR đối với từng thiết bị đã tắt (có tiếp tục duy trì sử dụng Smart IR trên các máy tính đó hay không; trường hợp máy trạm đã thanh lý, điều chuyển hoặc ngừng sử dụng có thu hồi, cấp lại Key bản quyền cho các máy trạm khác đang có nhu cầu không).
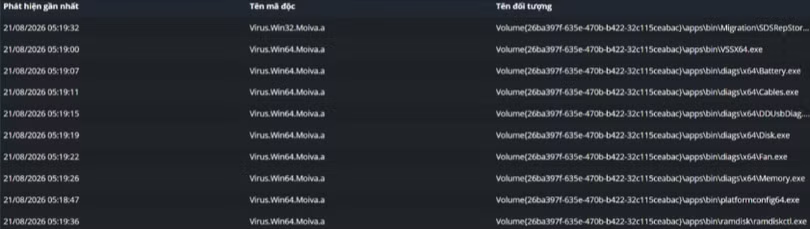
* Cảnh báo mã độc lây nhiễm tệp tin đa hình và chiếm quyền điều khiển (Virus.Win32.Virut.ce và Virus.Win64.Moiva.a):
Đây là những dòng mã độc nguy hiểm bậc nhất thuộc nhóm “File Infector” (lây nhiễm tệp tin thực thi). Không chỉ hoạt động độc lập như mã độc thông thường, Virut.ce và Moiva.a có khả năng can thiệp trực tiếp vào cấu trúc nhị phân, tiêm mã độc hàng loạt vào tất cả các tệp ứng dụng hợp pháp (.exe, .dll, .scr) trên máy tính, bao gồm cả các tệp chẩn đoán phần cứng, quản trị hệ thống và tiến trình cốt lõi của Windows.
Tính chất nguy hiểm: Đa hình và lây nhiễm dây chuyền: Mã độc tự biến đổi cấu trúc sau mỗi lần lây lan và quét lây nhiễm liên tiếp chỉ trong vài giây; khi người dùng mở bất kỳ ứng dụng quen thuộc nào, mã độc sẽ kích hoạt chạy ngầm trước để tiếp tục lây lan sang các phần mềm khác.
Kiểm soát toàn diện: Mở cổng hậu kết nối về máy chủ điều khiển (C&C), cho phép tin tặc chiếm toàn quyền điều khiển thiết bị, thu thập dữ liệu bí mật nội bộ, mật khẩu và biến máy tính thành “máy ma” để tấn công các hệ thống khác.
Tốc độ lây lan diện rộng: Tự động lây chéo với tốc độ cao qua các thiết bị lưu trữ ngoài (USB, ổ cứng di động, thẻ nhớ) và các thư mục chia sẻ chung không đặt mật khẩu trong mạng nội bộ (LAN).
Giải pháp khắc phục: Khi có dấu hiệu nhiễm (máy chạy chậm bất thường, các ứng dụng .exe bị lỗi không mở được), lập tức ngắt kết nối mạng Internet và rút toàn bộ các thiết bị lưu trữ ngoài (USB, ổ cứng rời) để ngăn chặn virus gửi dữ liệu ra ngoài và lây lan sang máy khác.
Không nên cố gắng diệt virus bằng các phần mềm chạy trực tiếp trên Windows vì Virut.ce thường tìm cách vô hiệu hóa hoặc lây nhiễm ngược vào chính phần mềm diệt virus đó. Thay vào đó hãy sử dụng các đĩa cứu hộ chuyên dụng (Rescue Disk) để quét mã độc từ môi trường bên ngoài hệ điều hành (Boot qua USB/CD).
Do đặc tính lây nhiễm sâu vào mọi tệp tin thực thi, việc “quét và diệt” thường làm hỏng tệp gốc khiến ứng dụng không thể hoạt động ổn định. Giải pháp an toàn và triệt để nhất là thực hiện sao lưu dữ liệu quan trọng (chỉ sao lưu file tài liệu như docx, pdf, xlsx; tuyệt đối không sao lưu file .exe), sau đó định dạng lại toàn bộ ổ cứng (Format) và cài đặt lại hệ điều hành mới. (4) Trước khi cài đặt, các đơn vị liên hệ đầu mối cài đặt phần mềm Smart IR[3] để được hướng dẫn cấp lại Key.
* Cảnh báo mã độc Worm.Win32.FakeDoc (Lây lan qua USB và các tệp tin giả mạo):
Đây là loại sâu máy tính (worm) có phương thức lây lan tự động chính là qua các thiết bị lưu trữ USB bên cạnh đó còn có các kênh khác như Zalo, email. Tại đây, nó tạo ra các tệp tin thực thi (.exe) giả mạo dưới dạng các tài liệu quen thuộc (Word, Excel, PDF...) và ẩn các tệp tin thật đi. Khi người dùng mở tệp giả mạo, mã độc sẽ được kích hoạt, gây ra nguy cơ lây lan trên diện rộng trong mạng nội bộ và tạo backdoor cho tin tặc xâm nhập sâu hơn vào hệ thống để từ đó có thể thực hiện các kịch bản tấn công nguy hiểm hơn như tấn công mã hóa dữ liệu (ransomware).
Giải pháp khắc phục: Đối với quản trị viên hệ thống cần rà soát, cách ly các máy tính có dấu hiệu nhiễm. Sử dụng Group Policy để vô hiệu hóa tính năng AutoRun đối với các thiết bị USB; (2) đối với người dùng cần quét virus tất cả các thiết bị USB trước khi sử dụng. Bật chế độ hiển thị file ẩn để phát hiện các tệp tin đáng ngờ. Đặc biệt cẩn trọng với các tệp tin gửi qua Zalo, email có biểu tượng tài liệu nhưng có đuôi là “.exe” hoặc là dạng “Shortcut”. Luôn bật phần mềm diệt virus Smart IR.
* Cảnh báo sâu máy tính lây nhiễm qua thiết bị lưu trữ ngoài (Worm.Win32.AutoRun.fnc):
Đây là dòng sâu máy tính (Worm) nguy hiểm chuyên lây nhiễm và phát tán thông qua các thiết bị lưu trữ di động (USB, ổ cứng ngoài, thẻ nhớ). Mã độc lợi dụng tính năng tự động chạy (AutoRun/AutoPlay) hoặc tạo tệp kịch bản điều khiển autorun.inf kết hợp ẩn dữ liệu gốc và tạo các tệp thực thi giả mạo thư mục để đánh lừa người dùng. Khi cắm thiết bị lưu trữ nhiễm mã độc vào máy tính và mở ra, sâu máy tính sẽ tự động kích hoạt, chép mã độc vào các thư mục hệ thống Windows, tự tạo các khóa khởi động cùng máy tính (Registry Run keys) và tiếp tục tự nhân bản sang tất cả các thiết bị lưu trữ ngoài khác cắm vào máy. Ngoài ra, mã độc có khả năng vô hiệu hóa trình quản lý tác vụ (Task Manager), trình chỉnh sửa Registry (Regedit) và mở kết nối ngầm tải thêm phần mềm độc hại về máy trạm.
Giải pháp ứng phó: Cấu hình chính sách hệ thống (Group Policy) để vô hiệu hóa hoàn toàn tính năng tự động chạy (AutoRun/AutoPlay) đối với tất cả các ổ đĩa ngoài trên toàn bộ máy trạm; chặn tự động thực thi tệp autorun.inf. Quét mã độc cho USB bằng phần mềm diệt virus trước khi mở tài liệu; không nhấp đúp trực tiếp vào ổ USB vừa cắm mà nên mở thông qua cây thư mục hoặc thanh địa chỉ; tuyệt đối không nhấn vào các tệp tin có biểu tượng thư mục nhưng đuôi thực tế là .exe, .scr hoặc các tệp lối tắt .lnk lạ trên USB.
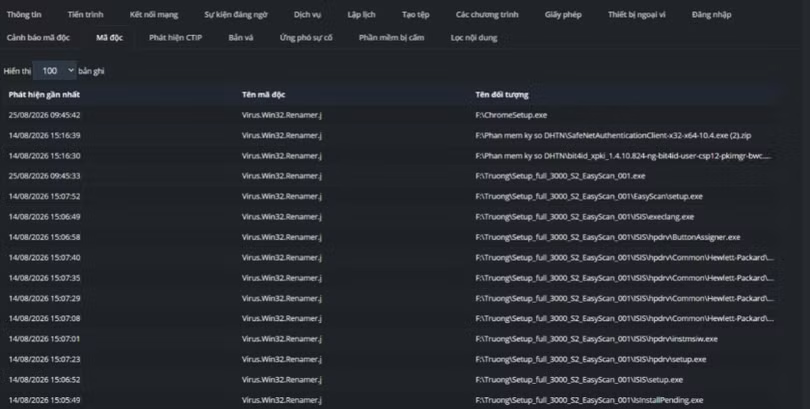
* Cảnh báo virus đổi tên và giả mạo tệp cài đặt (Virus.Win32.Renamer.j):
Đây là dòng virus lây nhiễm và giả mạo tệp tin thực thi. Mã độc chuyên nhắm vào các thiết bị lưu trữ di động (USB, ổ cứng ngoài), tự động tìm kiếm và lây nhiễm vào các tệp cài đặt phần mềm phổ biến (như trình duyệt Chrome, phần mềm ký số, trình điều khiển máy scan/in). Khi người dùng kích hoạt các bộ cài đặt này, mã độc sẽ âm thầm chạy trước để chiếm quyền điều khiển, lây lan sang toàn bộ hệ thống máy trạm và làm hỏng các phần mềm nghiệp vụ.
Giải pháp ứng phó: Tuyệt đối không bấm chạy các tệp cài đặt .exe đang lưu trên USB có dấu hiệu nghi vấn; chỉ sao lưu các tệp tài liệu thuần túy (.docx, .xlsx, .pdf) rồi tiến hành định dạng (Format) lại toàn bộ USB; tải lại các bộ cài đặt phần mềm, ký số từ website chính thống. Tiến hành cô lập và quét sạch các máy trạm đã cắm USB chứa mã độc; vô hiệu hóa tính năng tự động chạy (AutoPlay/AutoRun); luôn bật phần mềm diệt virus Smart IR trên toàn đơn vị.
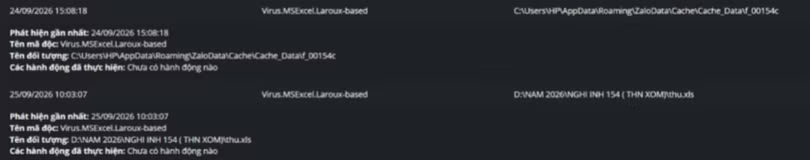
* Cảnh báo mã độc lây nhiễm qua file Excel (Virus.MSExcel.Laroux):
Đây là loại macro-virus lây lan qua các file Microsoft Excel, đặc biệt phát tán mạnh qua ứng dụng Zalo. Khi người dùng mở file và bật tính năng “cho phép Macros” (Enable Macros) virus sẽ lây nhiễm vào hệ thống, có khả năng đánh cắp thông tin nhạy cảm và là tiền đề cho các cuộc tấn công mã hóa tống tiền (ransomware).
Giải pháp khắc phục: Đối với quản trị viên hệ thống cần cấu hình Group Policy để vô hiệu hóa hoặc cảnh báo nghiêm ngặt việc thực thi macro trong các văn bản Office. (2) Đối với người dùng tuyệt đối không bấm “cho phép nội dung hoạt động” (Enable Content) hoặc “cho phép Macros” (Enable Macros) đối với các tệp tin nhận được từ nguồn không tin cậy và luôn bật phần mềm diệt virus Smart IR. (3) Sử dụng công cụ rà quét mã độc macro-virus lây lan qua các file Microsoft Excel do Công an tỉnh ban hành theo Công văn số 3423/CAT-ANM ngày 12/8/2026.
Khi phát hiện dấu hiệu tấn công mạng đề nghị các đơn vị, địa phương liên hệ Công an tỉnh (qua Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao) để được phối hợp, hỗ trợ xử lý.